
Uncategorized
Что такое двухфакторная аутентификация и почему она нужна

Что такое двухфакторная аутентификация и почему она нужна
Двухфакторная аутентификация являет собой метод обороны учетных записей, нуждающийся верификации личности пользователя двумя самостоятельными методами. Система запрашивает не только пароль, но и дополнительное верификацию через альтернативный канал связи или устройство.
Мошенники беспрерывно улучшают методы взлома учеток. Утечки баз данных, фишинговые атаки и вредоносное программное обеспечение позволяют выкрасть пароли миллионов юзеров. 1 вин предотвращает неавторизованный вход даже при раскрытии первичного пароля.
Механизм работы основан на принципе многоступенчатой верификации. После набора логина и пароля система требует дать второй фактор верификации. Это может быть одноразовый код, биометрические данные или материальный ключ безопасности. Хакер не способен зайти в аккаунт без доступа ко второму фактору.
Введение дополнительного уровня обороны сокращает опасность финансовых потерь и похищения конфиденциальной информации. Банковские институты и предприятия активно применяют эту технологию.
Три фактора аутентификации: информация, наличие, биометрия
Современные системы безопасности классифицируют методы верификации личности на три главные классы. Каждая класс базируется на отличающихся принципах распознавания пользователя.
Первый фактор базируется на понимании секретной данных. Владелец представляет информацию, знакомые только ему: пароль, PIN-код или ответ на тестовый вопрос. Этот способ остается наиболее массовым способом проверки. Мошенники могут выкрасть такую данные через социальную инженерию или технические нападения.
Второй фактор базируется на обладании физическим элементом или гаджетом. Юзер должен носить при себе смартфон, физический токен или USB-ключ. Система высылает разовый код на мобильный телефон или формирует его через софт.
Третий фактор применяет уникальные биологические свойства личности. Системы считывают отпечатки пальцев, распознают лицо или исследуют радужную оболочку глаза. Биометрические сведения невозможно вручить стороннему человеку. Актуальные решения помогают интегрировать 1win в смартфоны и ноутбуки.
Основные варианты 2FA: SMS-коды, приложения‑генераторы, push‑уведомления
Различные технологии применения двухфакторной защиты предлагают владельцам выбор между удобством и мерой безопасности. Каждый приём обладает характерные свойства использования.
SMS-коды представляют собой самый распространённый способ подтверждения доступа. Система посылает одноразовый числовой код на номер телефона пользователя после набора пароля. Метод действует на произвольном мобильном телефоне без размещения дополнительного программного обеспечения. Однако мошенники могут захватить уведомление через бреши сотовых сетей.
Приложения-генераторы формируют разовые коды непосредственно на приборе владельца. Google Authenticator, Microsoft Authenticator и подобные приложения создают шестизначные числа, сменяющиеся каждые 30 секунд. Коды формируются по криптографическому алгоритму без соединения к интернету. Такой метод исключает опасность захвата через 1 win.
Push-уведомления высылают запрос проверки непосредственно в мобильное приложение службы. Юзер просто кликает кнопку проверки или отмены авторизации. Метод не требует внесения кодов вручную и функционирует быстрее альтернативных вариантов.
Как действует двухфакторная аутентификация поэтапно
Процесс двухфакторной проверки включает из последовательных этапов, обеспечивающих достоверную распознавание юзера. Знание механизма работы содействует верно установить оборону учётной профиля.
Алгоритм верификации охватывает следующие этапы:
- Юзер загружает страницу авторизации в платформу и указывает логин с паролем.
- Система контролирует достоверность учётных информации в хранилище зарегистрированных юзеров.
- Сервер высылает запрос на второй фактор верификации: SMS-код, push-уведомление или запрос кода из программы.
- Юзер получает временный код на мобильное устройство или генерирует его в приложении-аутентификаторе.
- Система проверяет введённый код на согласованность созданному показателю и сроку действия.
- При успешной верификации обоих факторов служба открывает доступ к учётной профилю.
Весь процесс отнимает несколько секунд при присутствии доступа к прибору второго фактора. Нынешние системы фиксируют доверенные гаджеты и не нуждаются повторного проверки при каждом доступе. Установка промежутка верификации помогает сочетать между безопасностью и комфортом задействования 1 вин.
Плюсы 2FA по противопоставлению с обычным паролем
Дополнительный слой обороны радикально трансформирует безопасность цифровых учёток. Статистика отражает снижение удачных взломов на 99% после внедрения двухфакторной проверки.
Основное достоинство состоит в защите от потерь паролей. Хакеры систематически публикуют базы сведений с миллионами раскрытых учётных профилей. Владельцы нередко используют идентичные пароли на разных ресурсах. Даже при раскрытии пароля злоумышленник не получит доступ без второго фактора подтверждения.
Система результативно сопротивляется фишинговым нападениям. Злоумышленники формируют фальшивые страницы входа для похищения учётных данных. Украденный пароль делается бесполезным без подключения к мобильному прибору владельца. Разовые коды работают ограниченный промежуток и не применимы для дополнительного использования 1 win.
Система оповещает владельца о действиях несанкционированного входа. Запрос второго фактора сигнализирует о том, что кто-то пытается проникнуть в учётную профиль. Пользователь может сразу отклонить странный запрос и изменить пароль. Такой надзор невозможен при использовании без вспомогательных инструментов охраны.
Недостатки и уязвимости разных способов 2FA
Несмотря на значительную эффективность, каждый способ двухфакторной защиты имеет специфические слабые стороны. Осознание ограничений помогает определить идеальный вариант защиты.
SMS-коды подвержены ударам через смену SIM-карты. Хакеры обманом убеждают компании связи переоформить SIM-карту владельца. После обретения дубликата все сообщения поступают на телефон мошенника. Пересечение SMS осуществим через бреши протокола SS7 в сотовых сетях. Отсутствие мобильной связи останавливает получение кодов верификации.
Приложения-генераторы запрашивают первичной настройки с сервисом. Потеря или неисправность смартфона отбирает владельца подключения ко всем учёткам одновременно. Переустановка операционной системы убирает все настроенные токены из 1win. Восстановление доступа запрашивает существования дополнительных кодов.
Push-уведомления требуют от устойчивого интернет-соединения и функциональности приложения. Юзеры временами ошибочно одобряют доступ при получении внезапного запроса. Такая рассеянность даёт доступ хакерам. Биометрические приёмы могут сбоить при поломке сканера или изменении телесных свойств юзера.
Где чаще всего применяется 2FA: почта, банки, соцсети, корпоративные платформы
Двухфакторная охрана сделалась нормой безопасности для платформ, хранящих закрытые сведения владельцев. Отличающиеся сферы внедряют технологию с учётом особенностей функционирования.
Почтовые платформы активно внедряют вспомогательную оборону учётных профилей. Gmail, Outlook и Яндекс.Почта дают выставить второй фактор при оформлении. Электронная почта выступает ключом доступа к другим онлайн-сервисам через опцию восстановления пароля.
Банковские учреждения нормативно вынуждены задействовать повышенную аутентификацию для онлайн-операций. Мобильные банковские приложения требуют проверку каждой операции через SMS или push-уведомление. Платёжные системы требуют набора разового кода при оплате приобретений. Такие действия защищают деньги владельцев от неавторизованных списаний через 1 вин.
Социальные сети используют двухфакторную верификацию для защиты персональных информации пользователей. Facebook, Instagram, ВКонтакте и Twitter предлагают установить добавочную охрану в параметрах безопасности. Взлом профиля приводит к размножению спама от лица пострадавшего.
Бизнес системы запрашивают непременного использования 1 win для входа служащих к корпоративным активам компании.
Как правильно включить и выставить двухфакторную аутентификацию
Включение дополнительной охраны запрашивает поэтапного исполнения нескольких этапов в параметрах учётной аккаунта. Процедура требует несколько минут и существенно усиливает безопасность профиля.
Алгоритм подключения двухфакторной охраны:
- Зайдите в учётную профиль и перейдите раздел параметров безопасности или секретности.
- Обнаружьте пункт двухфакторной верификации и жмите кнопку запуска возможности.
- Выберите удобный метод проверки: SMS-коды, приложение-генератор или push-уведомления.
- Укажите номер мобильного телефона или считайте QR-код для синхронизации с приложением-аутентификатором.
- Наберите начальный тестовый код для проверки корректности настройки.
- Сохраните запасные коды возобновления в надёжном месте для экстренного входа.
После активации система будет требовать второй фактор при каждом авторизации с незнакомого прибора. Рекомендуется добавить несколько методов верификации для запасных путей доступа. Установка надёжных устройств позволяет не указывать код при авторизации с собственного компьютера. Систематическая проверка текущих соединений способствует обнаружить сомнительную поведение в 1 вин.
Рекомендации по надёжному применению 2FA и дополнительным кодам возобновления
Верное использование двухфакторной охраны требует выполнения базовых принципов безопасности. Компетентный метод к настройке предупреждает утрату входа к критичным аккаунтам.
Дополнительные коды возврата составляют собой финальную линию обороны при потере основного гаджета. Сервисы генерируют комплект временных кодов при запуске двухфакторной контроля. Каждый код разрешено использовать только один раз для входа. Держите бумажные коды в надёжном физическом месте раздельно от цифровых приборов. Не снимайте коды и не храните в облачных сервисах без защиты.
Настройте несколько вариантов верификации для гарантирования запасных путей подключения. Связка приложения-аутентификатора и резервного номера телефона охраняет от блокировки. Постоянно сверяйте актуальность коммуникационных данных в опциях безопасности 1 win.
Не подтверждайте авторизации машинально без проверки момента и местоположения запроса. Внимательно просматривайте уведомления о стремлениях доступа. При получении внезапного запроса немедленно смените пароль. Используйте материальные ключи безопасности для охраны жизненно существенных учёток в 1win.


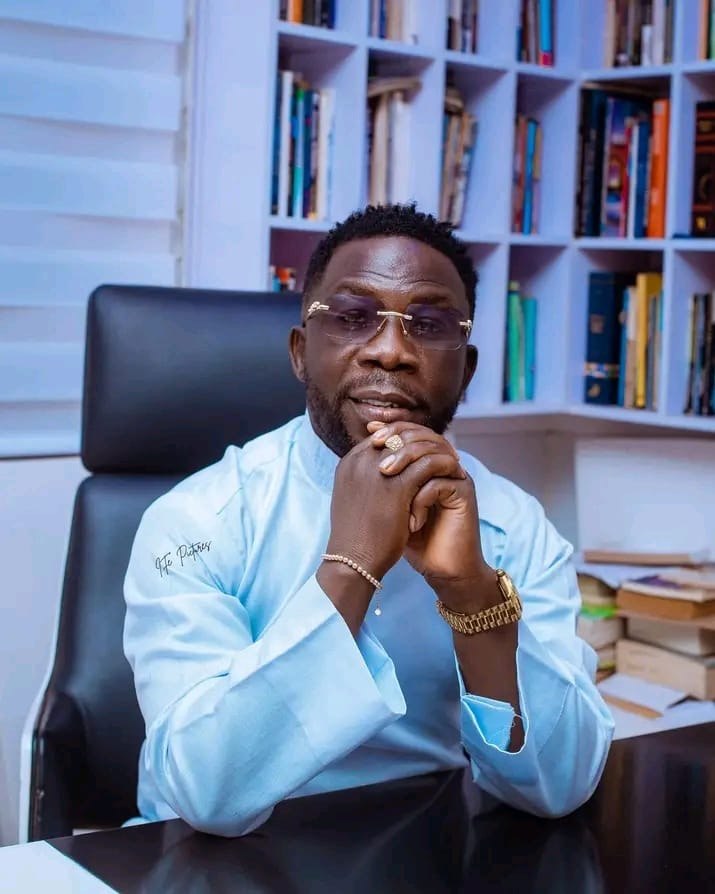
Prophet Israel Oladele of the Celestial Church of Christ, Genesis Global International Parish, has unveiled plans for the Luli Prayer Conference 2026, calling on members of the Celestial Church of Christ worldwide to embrace peace, unity and fervent prayers for Nigeria.
The Global Prophet made the announcement during a media briefing in Lagos, where he highlighted the spiritual significance of September 29, the founding day of the Celestial Church of Christ worldwide, describing it as a moment for thanksgiving, renewal and collective intercession.
According to him, this year’s conference will hold on September 29, 2026, at Genesis Global City, Alakuko, Lagos, bringing together Celestials, Christians and people of other faiths for a day of worship and prayer.
Prophet Oladele said the 2026 edition would place particular emphasis on praying for Nigeria as the country approaches another election cycle.
He noted that the church has a divine responsibility to continually seek God’s intervention for the nation’s peace, stability and progress, adding that the conference would extend beyond celebration to become a platform for prayers for Nigeria and the world.
“The Luli Prayer Conference is not just a celebration; it is a divine gathering where we unite in thanksgiving and seek God’s intervention for our nation and humanity,” he said.
The cleric also made a passionate appeal for unity within the Celestial Church of Christ, urging members across different parishes and regions to recognise their shared spiritual heritage.
He stressed that all Celestials are bound together by the legacy of the church’s founder, Reverend Samuel Bilewu Joseph Oshofa, whose vision continues to define the identity of the worldwide church.
According to Prophet Oladele, differences among members should never overshadow the common foundation laid by the founder, as unity remains essential to preserving the church’s mission.
He described Reverend Oshofa’s legacy as a rallying point capable of bringing together Celestials across the globe, regardless of branch, location or personal differences.
Looking ahead, the Global Prophet announced that the 2027 Luli Prayer Conference would coincide with the 80th anniversary of the Celestial Church of Christ, promising what he described as an “explosive” global celebration.
He said preparations for the landmark anniversary would begin immediately after this year’s conference, with activities expected to unite Celestials from around the world in celebrating eight decades of the church’s existence.
Prophet Oladele reiterated that preserving the unity of the Celestial family remains vital to honouring the vision of Reverend S.B.J. Oshofa and ensuring the continued growth of the church worldwide.
He concluded the briefing by urging members to embrace their shared identity, work together in love and continue praying for the peace and prosperity of Nigeria.
Uncategorized
Africa Magic Mourns Late Olu Jacobs at 84, Revives His Stirring Message to Young Nollywood Hopefuls

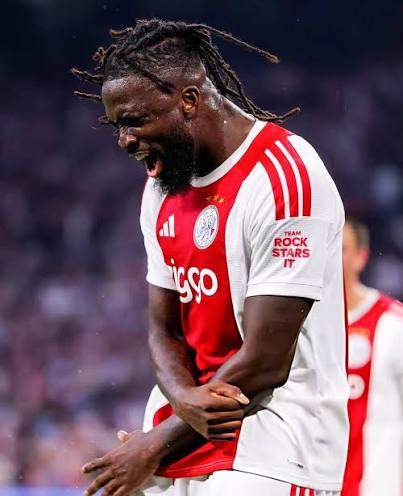
Ajax striker Kasper Dolberg has praised Nigerian forward Tolu Arokodare’s goal-scoring instinct, describing his teammate as a specialist in positioning and a “monster in front of goal.”
Arokodare has made an impressive start to life at the Amsterdam club since joining on loan from Wolverhampton Wanderers, scoring five goals in eight appearances across competitions. The 25-year-old’s loan deal runs until the summer of 2027 and includes an option for Ajax to make the move permanent.
Dolberg, who is competing with Arokodare for a starting place, said he had been paying attention to the Nigerian’s movement inside the penalty area and believes there are aspects of his game that he can adopt.
“I enjoy participating in the game, but the coach wants me to be more aggressive in front of goal. And I understand that. In that regard, I can learn something from Tolu, even though he is a competitor,” Dolberg said.
The Danish striker went further in his assessment of Arokodare, highlighting the Nigerian’s ability to find the right positions and finish chances.
“He is a specialist in choosing his position and is a monster in front of goal. I talk to him a lot about that. I need to start scoring more,” Dolberg added.
Arokodare’s form has made him one of Ajax’s most productive attackers early in the 2026/27 campaign. His five goals have come in eight appearances, with two assists also recorded during the opening weeks of his spell in Amsterdam.
The Nigerian has also made an impact in European competition, scoring twice in Ajax’s 5-3 victory over Sion in the Conference League qualifying play-off. He subsequently scored in the club’s 4-0 league victory over Telstar.
His performances have also attracted praise from former Ajax midfielder Marciano Vink, who described the forward as a player with considerable footballing quality after watching his early performances for the club.
Arokodare joined Ajax during the summer from Wolverhampton Wanderers on a season-long loan, with the Dutch club holding an option to sign him permanently. Ajax’s official profile lists him as a Nigerian attacker and confirms his loan arrangement with Wolves.
For Dolberg, however, Arokodare’s influence extends beyond the competition for playing time. The Dane’s comments suggest that the Nigerian’s movement and efficiency inside the box are qualities he believes can help him improve his own scoring output.
The praise comes as Arokodare continues to establish himself at Ajax, with his early goalscoring form giving the Super Eagles another attacking option ahead of Nigeria’s 2027 Africa Cup of Nations qualifying campaign.


Rykardo Agbor Survives Ghastly Car Crash Weeks After Father’s Burial

Lagosians Deserve Better Quality of Life, Leadership — Labour Party’s Odunaike

Hamzat, Kola Adesina, Liakouris to Headline Real Talk With Kike @7


-
 Celebrity news4 weeks ago
Rita Edochie Welcomes Judy Austin’s N1bn Defamation Suit
-
 Celebrity news3 weeks ago
RMD Endorses Kamo State’s Star Lomo Despite Criticism
-
 Education3 weeks ago
Samuel Adebanjo Emerges LASU’s Best Graduate With 4.97 CGPA
-
 Celebrity news4 weeks ago
Ruth Kadiri Explains Why She Kept Her Marriage Private
-
 Nollywood3 weeks ago
Itele’s Koleoso Sets Stunning 141.6m YouTube Record
-
 Celebrity lifestyle3 weeks ago
Uche Montana’s New Look Ignites Fresh Surgery Claims
-
 Celebrity lifestyle4 weeks ago
Mide Martins Stuns Fans With Viral Throwback Photos
-

 Celebrity news3 weeks ago
Rita Edochie, Joke Silva Spark Buzz at Nollywood Premiere